Mirr Enterprise
조직 전체에 AI를 배치하되, 통제와 책임은 그대로 남깁니다.
Mirr Enterprise는 코딩 에이전트와 실행 통제 계층, 감사 증거를 하나의 기업 계약으로 묶은 번들입니다. 기존 아이덴티티와 저장소, 사내 도구, 사설 모델 위에 올리고 부서 단위로 확장합니다.
Mirr Enterprise 도입 검토- 사람 또는 에이전트의 신원과 위임된 권한을 확인합니다.
- 요청에 포함된 데이터의 등급과 이동 경계를 판정합니다.
- 조직 정책이 허용한 모델과 도구, 실행 위치를 선택합니다.
- 필요한 사람의 승인을 거쳐 승인된 경로에서 요청을 실행합니다.
- 정책 결정과 실행 결과를 연결한 증거 영수증을 보존합니다.
도구를 하나 더 들이는 일이 아니라, 운영 기준을 세우는 일입니다.
팀마다 다른 SaaS와 API, 사내 모델, 에이전트 도구를 쓰기 시작하면 보안팀은 누가 어떤 모델을 사용했는지, 어떤 데이터가 경계를 넘었는지, 어떤 도구가 실제 행동을 했는지 사후에 맞춰 보게 됩니다. 모델별 콘솔과 개별 로그를 모으는 것만으로는 하나의 책임 경로가 생기지 않습니다.
Mirr Enterprise는 코딩 에이전트, 실행 통제 계층, 감사 증거를 하나의 기업 계약으로 묶습니다. 기존 아이덴티티와 저장소, 사내 도구, 사설 모델을 그대로 두고, 그 위에 하나의 정책과 증거 체계를 올립니다. 부서와 업무마다 다른 허용 범위는 정책으로 표현하고, 통제 모델은 조직 전체에서 동일하게 유지합니다.
직원이 고객 계약서를 요약해 달라고 했을 때, 실행 전에 답해야 할 질문들.
“이 계약서의 해지 조건과 위험 조항을 요약해서 법무 검토 문서에 추가해 줘.”
- 01행위자와 업무 확인
요청한 직원과 대신 행동하는 에이전트의 신원, 조직, 역할과 현재 업무 맥락을 사내 아이덴티티에서 확인합니다.
- 02데이터 경계 판정
문서의 분류와 거주 요건, 외부 전송 가능 여부를 정책 입력으로 사용합니다.
- 03허용 모델과 도구 선택
서버가 현재 정책에 맞는 모델과 도구만 발견·선택하도록 하며 클라이언트의 임의 우회를 허용하지 않습니다.
- 04배치와 실행
승인된 사설 환경과 사내 도구로 요청을 보내고, 필요한 경우 사람의 추가 승인을 받은 뒤 실행합니다.
- 05증거 보존
누가 무엇을 근거로 어떤 경로를 허용했고 실행 결과가 무엇이었는지 하나의 검토 가능한 기록으로 남깁니다.
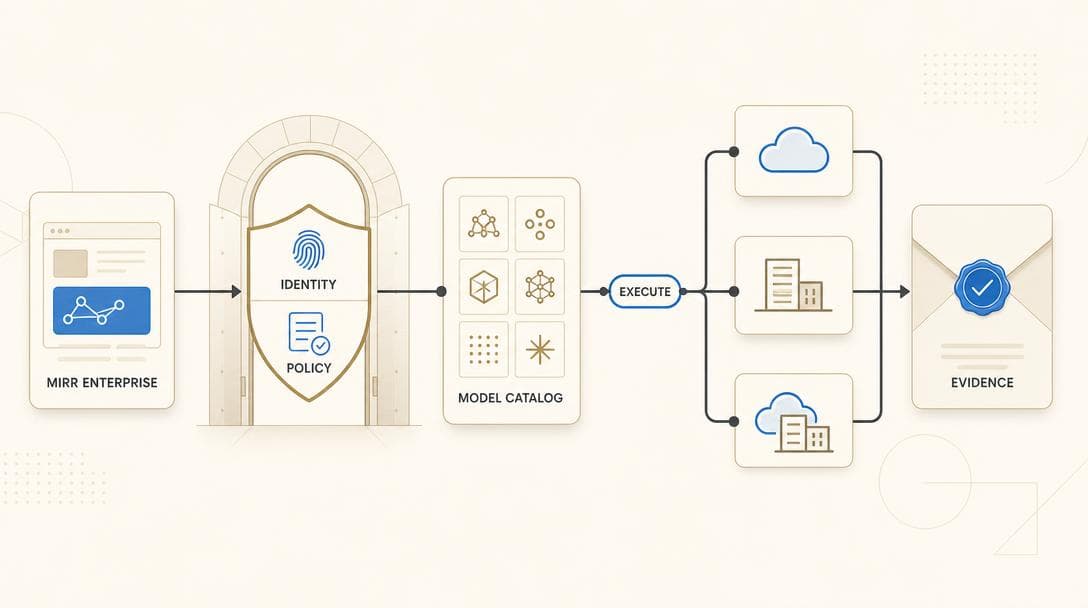
가시성, 집행, 배치, 증거가 서로 다른 제품에 흩어지지 않습니다.
실행 전에 작동하는 정책
DLP와 데이터 분류, 사용자·에이전트 권한, 모델과 도구 정책을 요청 경로에서 판정합니다. 차단 사유도 운영 가능한 형태로 남깁니다.
기존 시스템과의 연결
사내 SSO와 아이덴티티, 저장소, 이슈 트래커, 데이터 플랫폼을 그대로 두고 MCP와 어댑터로 연결합니다. 도입이 기존 업무 흐름을 갈아엎지 않습니다.
서버가 결정하는 모델 카탈로그
클라이언트가 임의의 모델 이름이나 엔드포인트를 선택하는 대신, 서버가 현재 신원과 업무에 허용된 선택지만 제공합니다. 사설 모델과 승인된 외부 모델이 같은 카탈로그에 놓입니다.
조사 가능한 하나의 실행 경로
보안 검토와 감사, 사고 조사에서 모델 로그만 보는 것이 아니라 신원, 권한, 정책 결정, 실행 결과를 연결해 확인합니다.
AI 요청이 인프라를 만나기 전에, Mirr Enterprise가 결정하는 것들.
Mirr Enterprise는 프록시 하나가 아닙니다. 요청을 허용할지, 어디에서 실행할지, 어떤 증거를 남길지를 하나의 권위 있는 경로에서 결정합니다.
- 01SSO · tenant · actor
신원을 확정합니다
사람, 서비스 계정, 에이전트의 신원을 사내 아이덴티티와 연결하고 요청의 책임 주체를 분명하게 만듭니다.
- 02grant · policy · DLP
권한과 정책을 계산합니다
위임된 권한, 데이터 등급, 사용 목적, 도구 범위, 시간과 환경을 함께 평가합니다.
- 03catalog · placement · scheduler
모델과 배치를 선택합니다
허용된 카탈로그 안에서 사설 모델과 승인된 외부 모델, 도구, 실행 위치를 선택합니다.
- 04inference adapter · tools
승인된 경로로 실행합니다
공식 실행 경로를 사용해 정책 결정을 우회하는 별도 fallback 없이 일관된 의미를 유지합니다.
- 05decision · result · receipt
결정과 결과를 연결합니다
허용 또는 거부의 근거, 실행된 모델과 도구, 결과와 오류를 증거로 남겨 운영과 조사를 지원합니다.
데이터와 시스템이 있는 곳에 Mirr Enterprise를 배치합니다.
아래 표현은 배포 선택지이며 특정 인증 보유를 의미하지 않습니다. 조직의 네트워크와 모델 배치에 맞춰 구성합니다.
Private cloud · VPC
조직 전용 네트워크 안에서 사설 모델과 승인된 외부 서비스를 함께 운영합니다.
- 기업 IdP와 조직 정책
- 사설 어댑터와 저장
- 부서·업무별 격리
On-premises
사내 GPU와 저장소, 내부 시스템 안에서 추론과 실행을 유지합니다.
- 내부 모델 엔드포인트
- 사내 저장소·도구 연결
- 경계 밖 전송 차단
Hybrid
업무 민감도에 따라 사내와 클라우드 실행을 나누고 하나의 정책으로 묶습니다.
- 업무별 배치 정책
- 일관된 권한과 승인
- 중앙 증거 수집
감사 로그의 양보다, 결정과 실행이 연결되어 있는지가 중요합니다.
증거는 통제의 부산물이 아니라 실행 결과의 일부입니다. 도입 검토에서는 다음 필드와 보존 정책을 조직 요구사항에 맞춰 확인합니다.
- 행위자
- 사람·서비스·에이전트 신원과 사내 아이덴티티 연결, 대신 행동한 관계
- 권한
- 위임 범위, 정책 버전, 허용·거부 결정과 근거
- 데이터
- 분류, 경계, 거주·전송 조건과 적용된 DLP 판단
- 실행
- 모델·도구·어댑터 버전, 배치 위치, 스케줄링 결과
- 결과
- 성공·실패 상태, 오류, 승인 내역과 영수증 연결
통제 평면을 검토하는 팀이 확인해야 할 설계 원칙.
Mirr Enterprise는 기능 목록보다 운영 불변조건을 중요하게 다룹니다.
서버 권위 모델 발견
사용 가능한 모델과 도구는 서버가 신원과 정책에 따라 계산합니다. 클라이언트가 알려지지 않은 모델을 직접 지정해 통제 경로를 우회하지 못하도록 합니다.
공식 경로 하나
정상 동작처럼 보이는 별도 fallback은 통제 의미를 흐릴 수 있습니다. 공식 AI 데이터 경로를 하나로 유지하고, 경로를 사용할 수 없을 때에는 묵시적으로 우회하지 않습니다.
동일 코드, 다른 정책과 토폴로지
부서와 업무, 배치 환경이 달라도 같은 커널에 정책과 토폴로지를 적용합니다. 통제 모델을 환경별 제품으로 갈라 운영하지 않습니다.
한국 규제에 맞춘 통제 화면
CSAP, ISMS-P, 개인정보보호법, AI 기본법·ISO 42001까지 통제 항목과 증거 상태를 하나의 화면에서 추적합니다. 이는 매핑 기능이며 인증 취득은 고객 조직의 절차입니다.
우리 조직의 AI 요청 하나를 처음부터 끝까지 따라가 보십시오.
사용자와 에이전트, 데이터 등급, 허용 모델, 배포 경계와 감사 요구사항을 기준으로 Mirr Enterprise 도입 범위를 함께 설계하고 검토합니다.