Mirr Gov
경계 밖으로 나가지 않는 AI. 공공과 주권 환경을 위해 묶었습니다.
Mirr Gov는 폐쇄망과 에어갭, 국내 데이터 거주, 로컬 PKI·KMS, 오프라인 모델 카탈로그를 전제로 설계된 번들입니다. 외부 연결이 없어도 같은 실행 하네스와 통제, 감사 증거를 유지합니다.
Mirr Gov 도입 검토- 경계 안의 신원과 위임 권한을 로컬 PKI로 확인합니다.
- 데이터 등급과 반출 가능 여부를 국내 거주 규칙으로 판정합니다.
- 외부 연결 없이 오프라인 카탈로그에서 승인된 주권 모델을 선택합니다.
- 폐쇄망 안에서 승인된 도구만 실행하고, 경계 밖 시도는 실패 시 닫히는 방식으로 멈춥니다.
- 감사와 공공 책임을 위해 결정과 실행을 변조 불가능한 증거로 남깁니다.
성능보다 먼저, 데이터가 어디에 머무는지가 결정되어야 합니다.
공공과 규제 환경에서는 AI를 도입할 수 있는지가 기능의 수가 아니라 경계의 명확성으로 결정됩니다. 데이터 거주, 망 분리, 공급망, 감사 책임이 먼저 정리되지 않으면 모델의 성능은 판단 대상이 되지 못합니다. 외부 연결을 전제로 한 도구는 이 환경에 그대로 들어올 수 없습니다.
Mirr Gov는 이 전제를 예외가 아니라 출발점으로 둡니다. 폐쇄망과 에어갭, 국내 데이터 거주, 로컬 PKI·KMS, 오프라인 모델 카탈로그를 기본으로 하고, 외부 연결이 없어도 실행 하네스와 통제, 감사 증거가 같은 의미로 동작합니다. 경계를 넘어야 하는 기능은 런타임에 숨기는 것이 아니라 애초에 배포에서 제외합니다.
내부망에서 벡터 검색을 개선해 달라는 요청이, 경계를 넘지 않고 끝나는 과정.
“내부 검색 품질이 떨어지는 원인을 찾아 개선안을 만들고, 관련 테스트까지 실행해 줘.”
- 01경계 안 신원 확인
요청한 담당자와 에이전트의 신원과 위임 범위를 로컬 PKI로 확인합니다. 외부 아이덴티티에 의존하지 않습니다.
- 02데이터 등급 판정
검색 대상 데이터의 등급과 반출 가능 여부를 국내 거주 규칙으로 판정하고, 민감 데이터는 기본 작업 범위에서 제외합니다.
- 03주권 모델 선택
외부 연결 없이 오프라인 카탈로그에서 승인된 국내 모델과 도구만 선택합니다.
- 04폐쇄망 실행
승인된 격리 환경에서만 코드를 수정하고 테스트를 실행합니다. 경계 밖 호출 시도는 실행되지 않고 기록됩니다.
- 05공공 감사 증거
결정과 실행, 결과를 변조 불가능한 영수증으로 남겨 감사와 정보공개 요구에 대응합니다.
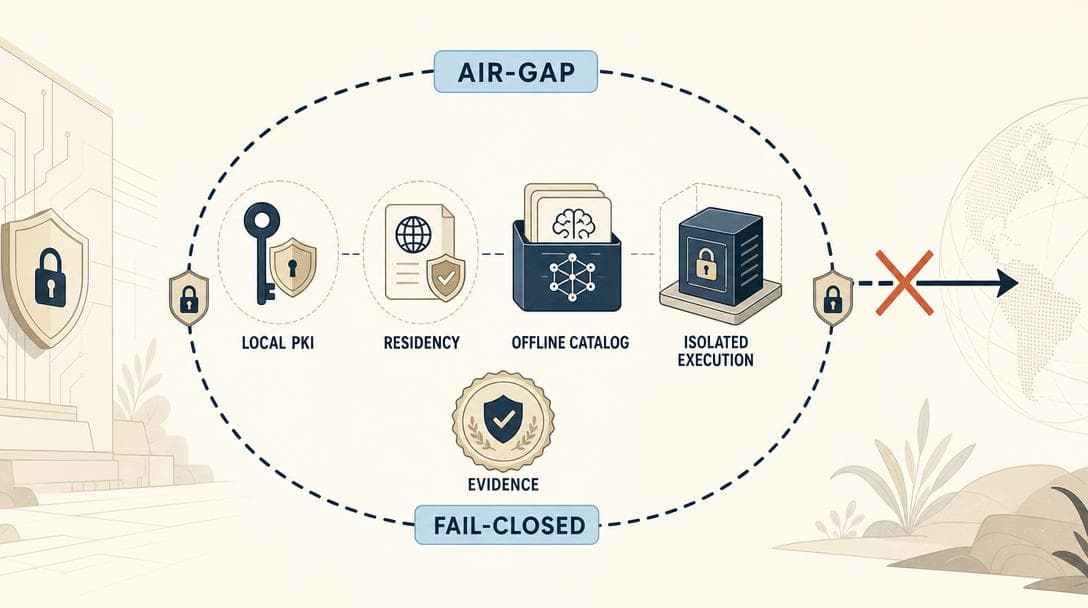
주권, 망 분리, 출처, 감사가 하나의 배치에서 함께 성립합니다.
데이터 주권
데이터와 프롬프트, 추론이 국내 경계 안에 머물도록 거주 규칙과 배치 토폴로지를 함께 고정합니다. 경계 밖 전송은 기본 차단입니다.
폐쇄망·에어갭 동작
외부 연결이 없어도 모델 카탈로그와 도구, 정책이 로컬에서 동작합니다. 연결이 끊기면 열리는 것이 아니라 닫히는 방식으로 실패합니다.
공급망과 출처
승인된 모델과 도구만 오프라인 카탈로그에 포함하고, 산출물에는 사람·AI 출처를 남깁니다. 검증되지 않은 구성요소는 배포에서 제외됩니다.
감사 가능한 책임
결정과 실행이 변조 불가능한 영수증으로 남아, 사후에 누구든 검증할 수 있습니다. 감사는 로그 취합이 아니라 서명 검증이 됩니다.
외부 연결 없이, Mirr Gov가 요청마다 결정하는 것들.
Mirr Gov는 같은 운영 커널에 주권 정책과 폐쇄망 토폴로지를 적용합니다. 결정의 순서와 증거의 의미는 기업 환경과 동일하되, 경계는 더 엄격하게 유지합니다.
- 01local PKI · tenant · actor
로컬 신원을 확정합니다
사람, 서비스, 에이전트의 신원과 조직 맥락을 로컬 PKI로 확인하고 책임 주체를 분명하게 만듭니다.
- 02residency · DLP · classification
거주와 반출을 판정합니다
데이터 등급, 거주 요건, 반출 가능 여부, 사용 목적과 도구 범위를 함께 평가합니다.
- 03offline catalog · placement
주권 모델을 선택합니다
오프라인 카탈로그에서 승인된 국내 모델과 도구, 실행 위치를 선택합니다. 외부 카탈로그에 의존하지 않습니다.
- 04air-gap · sandbox · fail-closed
폐쇄망에서 실행합니다
승인된 격리 환경에서만 실행하고, 경계를 넘는 시도는 실행하지 않고 기록합니다.
- 05decision · provenance · receipt
증거를 봉인합니다
허용 또는 거부의 근거, 실행 결과, 출처를 변조 불가능한 영수증으로 남깁니다.
망 분리 수준에 맞춰 배치하고, 통제의 의미는 바꾸지 않습니다.
아래 표현은 배포 선택지이며 특정 인증 보유를 의미하지 않습니다. 실제 준수 범위는 기관별 검증 결과로 판단합니다.
On-premises
기관 내부 인프라에서 모델과 저장소, 실행을 유지합니다.
- 국내 데이터 거주
- 로컬 PKI·KMS
- 내부 감사 연동
Disconnected
외부 연결을 차단한 폐쇄망에서 오프라인 카탈로그로 운영합니다.
- 오프라인 모델 카탈로그
- 연결 없는 정책 배포
- 경계 밖 전송 차단
Air-gapped · Sovereign
물리적으로 분리된 환경에서 주권 모델과 인프라만으로 운영합니다.
- 주권 모델·인프라
- 빌드 시점 기능 제외
- 실패 시 닫히는 경계 정책
“외부로 나가지 않았다”를 문서가 아니라 증거로 증명합니다.
Mirr Gov의 증거는 통제의 부산물이 아니라 실행 결과의 일부입니다. 도입 검토에서는 다음 항목과 검증 방법을 기관 요구사항에 맞춰 확인합니다.
- 경계
- 경계 밖 호출 시도와 차단 기록, 거주 규칙 적용 결과
- 주권 빌드
- 텔레메트리와 외부 마켓플레이스 코드가 빌드에서 물리적으로 제외됨
- 신원·권한
- 로컬 PKI 기반 신원, 위임 범위, 허용·거부 결정과 근거
- 출처
- 사람·AI 변경 출처와 모델·도구·어댑터 버전
- 결과
- 성공·실패 상태, 오류, 승인 내역과 영수증 연결
- 적합성
- 프로토콜 적합성 시험 결과와 통제 항목 매핑 상태
※ 매핑 기능이며 인증 취득은 기관의 절차입니다
주권 환경을 검토하는 팀이 확인해야 할 보안 불변조건.
Mirr Gov는 기능 목록보다 경계와 실패 방식의 명확성을 중요하게 다룹니다.
빌드에서 제외되는 기능
주권 빌드에서는 텔레메트리와 외부 마켓플레이스 코드가 물리적으로 존재하지 않습니다. 런타임에 숨기는 것이 아니라 애초에 없는 구조입니다.
실패 시 닫히는 경계
외부 연결이나 필수 구성요소가 준비되지 않으면 열리는 대신 닫힙니다. 경계를 우회하는 묵시적 fallback을 두지 않습니다.
로컬 신뢰 루트
신원과 서명 검증을 로컬 PKI와 KMS에 묶어 외부 의존 없이 검증합니다. 감사자는 기록을 믿는 대신 서명을 검증합니다.
규제 매핑과 적합성
CSAP, ISMS-P, 개인정보보호법, KISA 시큐어코딩, AI 기본법·ISO 42001 통제 항목과 증거 상태를 추적합니다. 프로토콜 적합성 시험을 빌드의 일부로 다루며, 인증 취득을 대신하지 않습니다.
기관의 경계와 감사 요구사항으로 Mirr Gov를 검토하십시오.
망 분리 수준, 데이터 거주 요건, 로컬 신뢰 루트, 필수 감사 항목을 알려 주시면 Mirr Gov가 경계 안에서 어디까지 동작하는지 함께 확인하겠습니다.